5 Kulturprobleme, die Security Awareness zerstören (und warum Nr. 5 Ihr stiller Killer ist)
Veröffentlichungsdatum:
- 21. September 2026
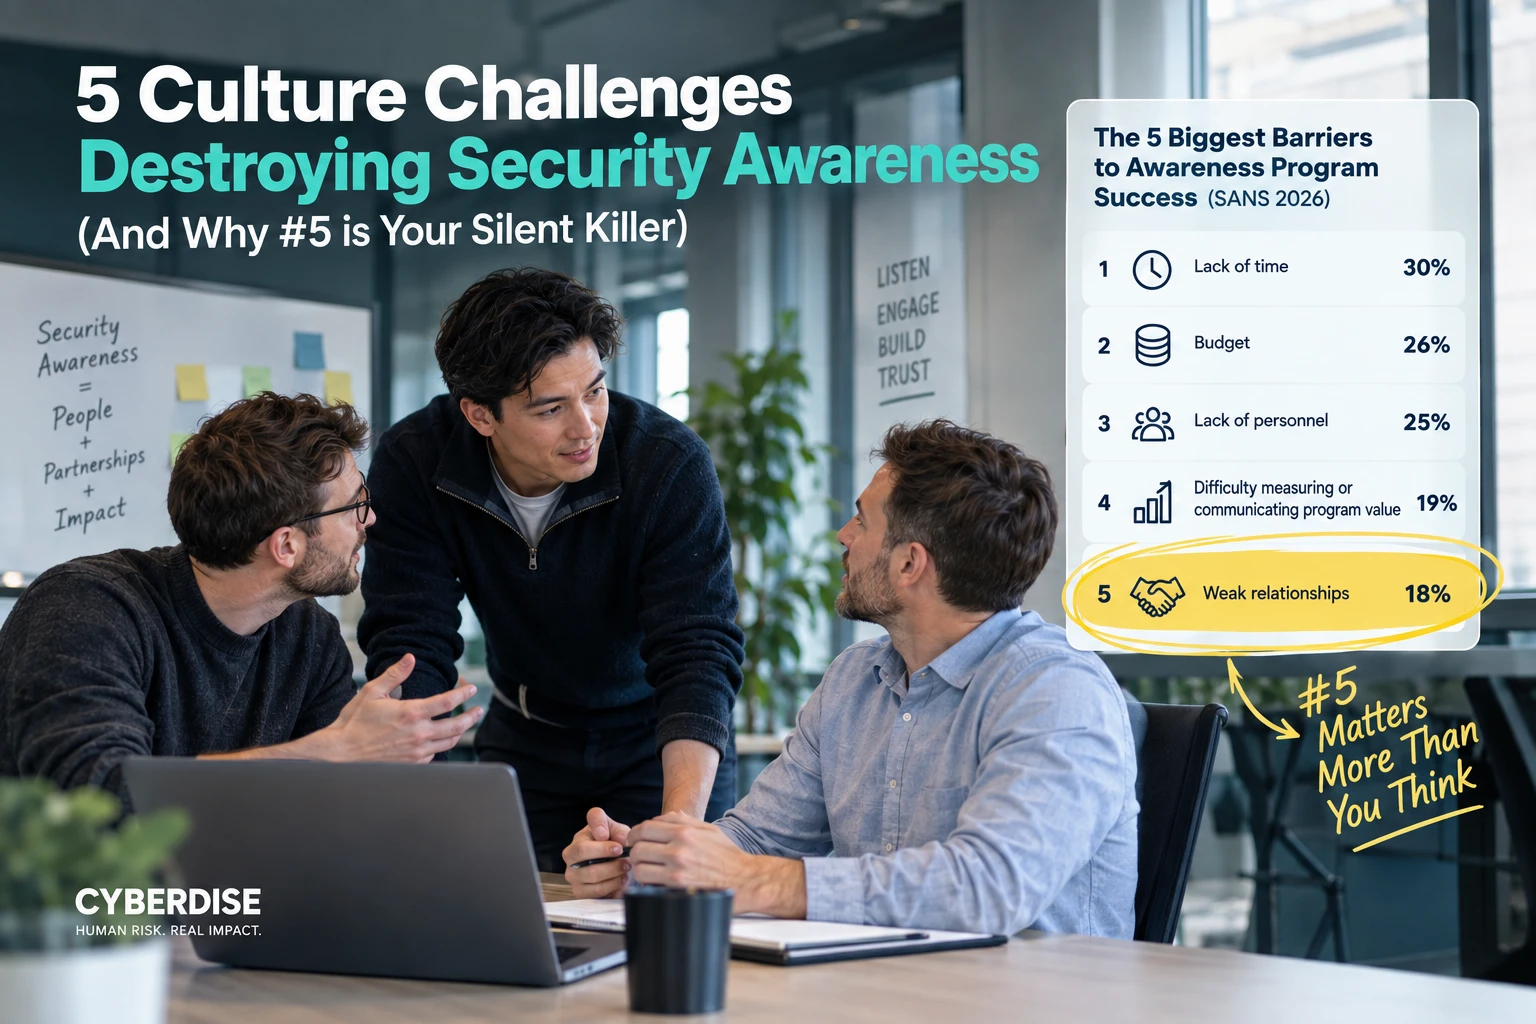
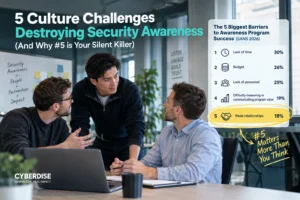
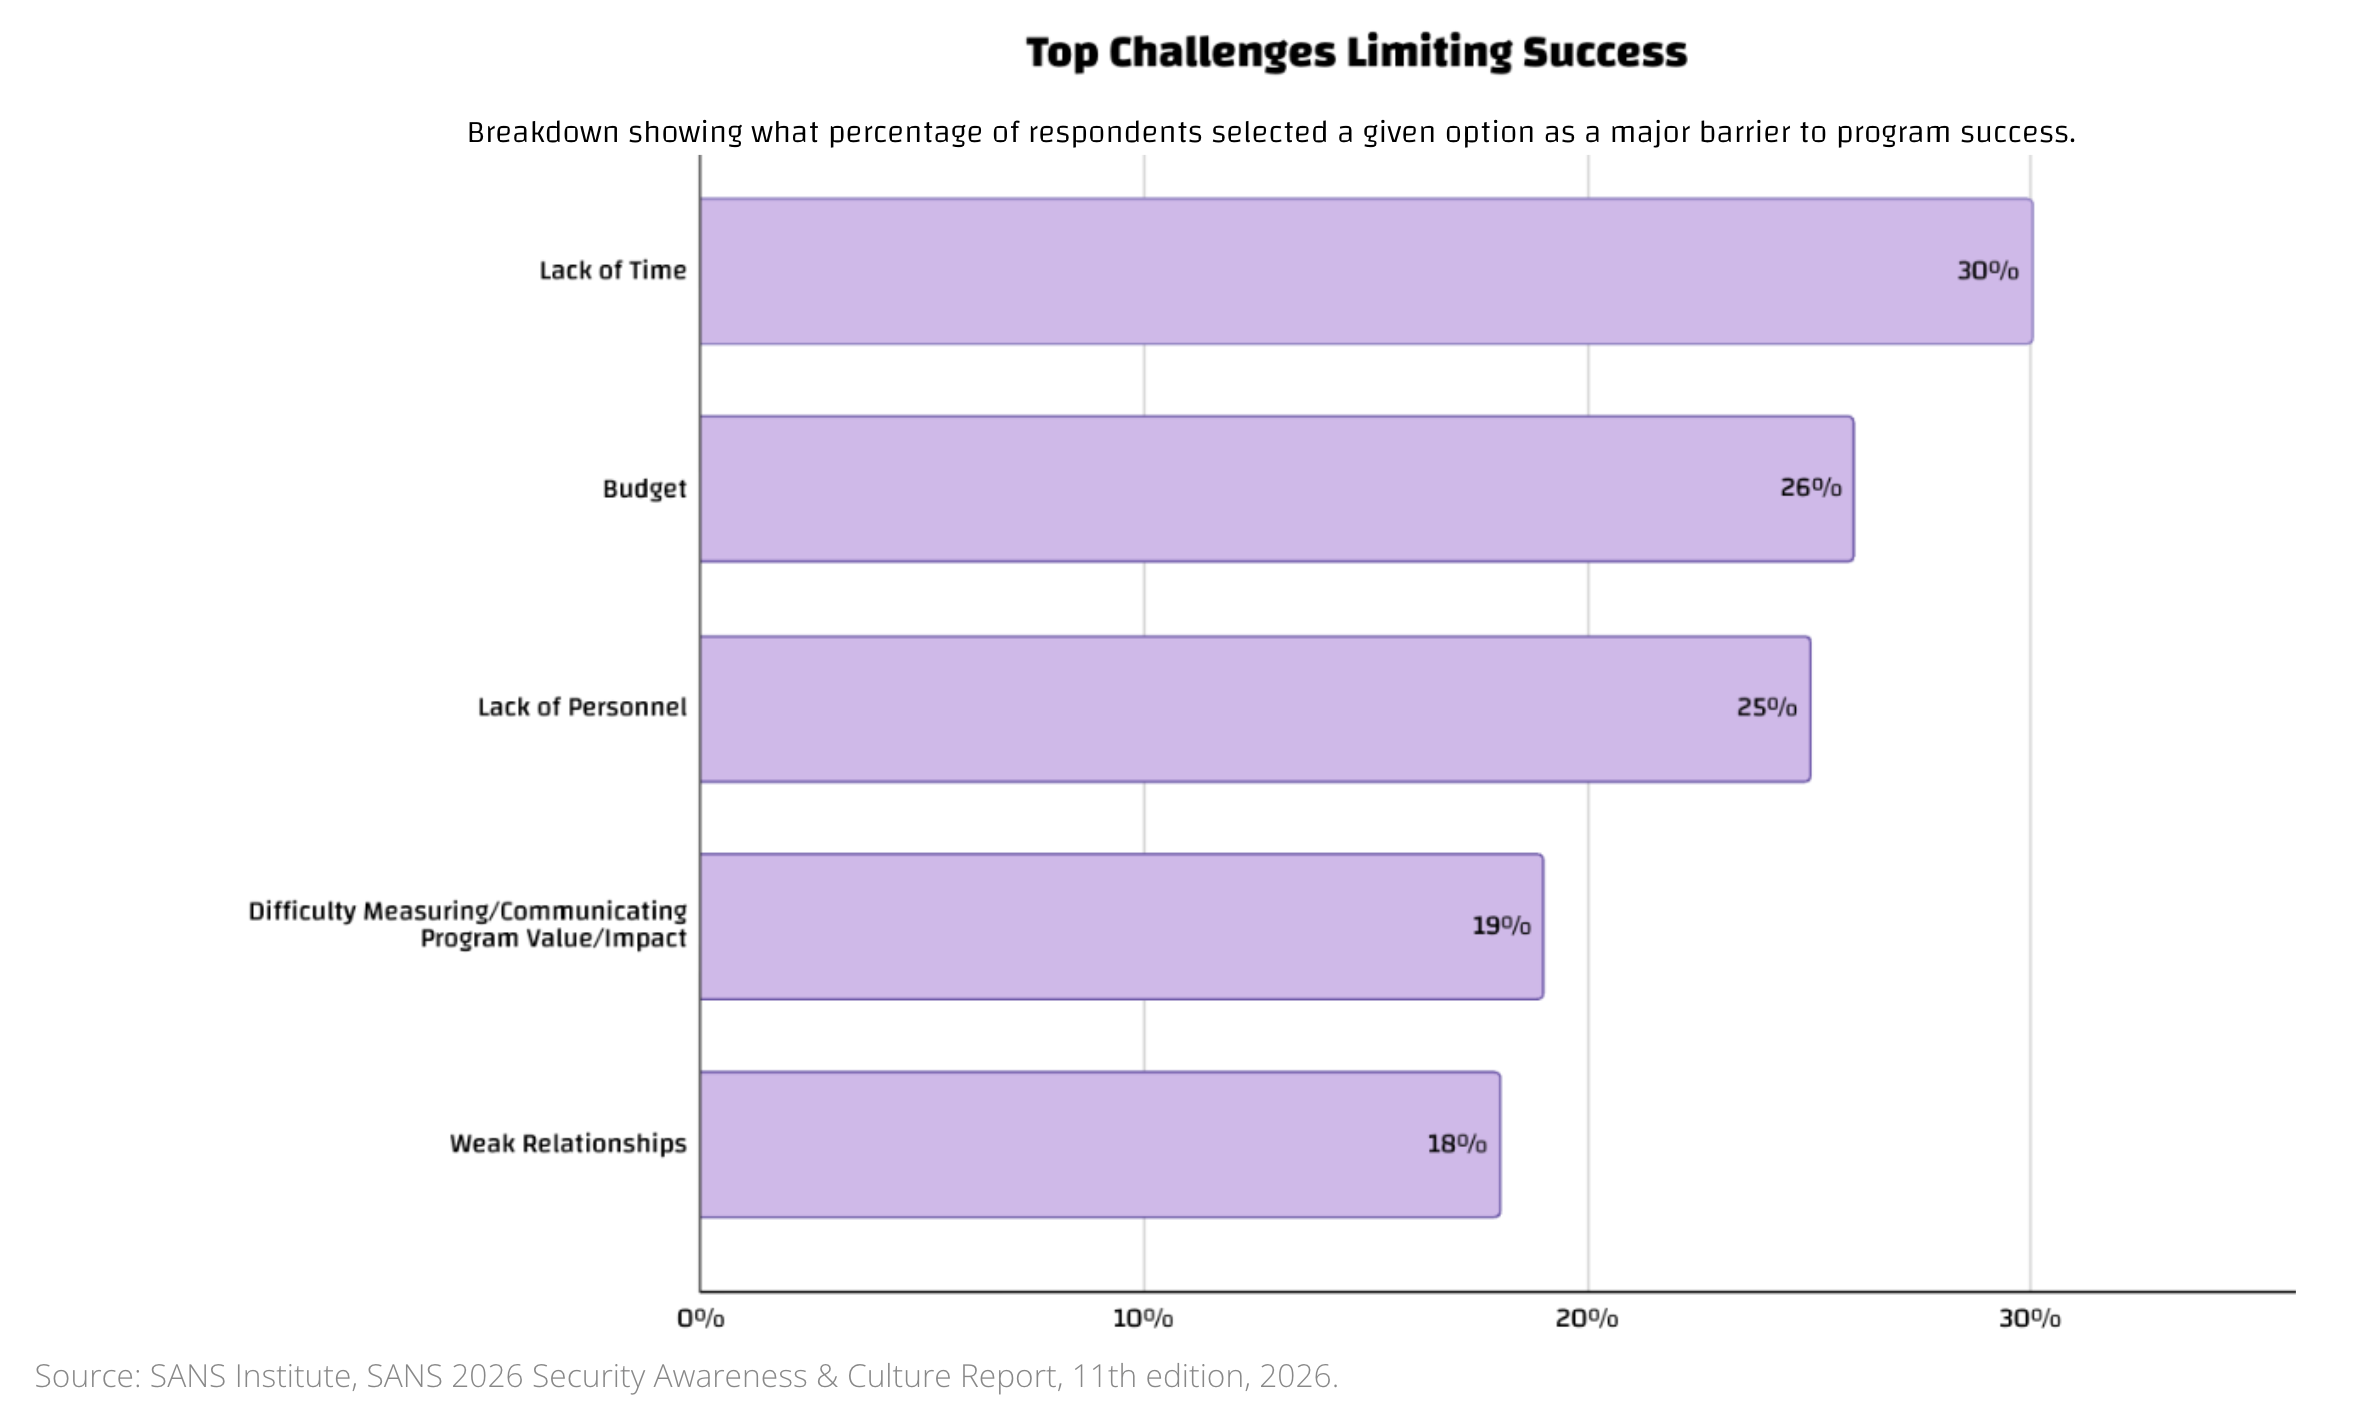
Most security awareness professionals are probably not surprised the five biggest barriers to awareness program success identified in the 2026 SANS Security Awareness & Culture Report:
- Zeitmangel — 30 %
- Personalmangel — 25 %
- Budget — 26%
- Schwierigkeiten, den Programmwert zu messen oder zu kommunizieren — 19 %
- Schwache Beziehungen — 18 %
SANS listet fünf Barrieren – und Nr. 5 ist anders
Die ersten vier sind genau die Probleme, die wir erwarten. Sie sind sichtbar, messbar und unserem Management relativ leicht zu erklären. Man weiß, wenn wir nicht genug Zeit haben. Man weiß, wenn das Budget zu klein ist. Unsere Vorgesetzten wissen ganz sicher, dass unser Security-Team unterbesetzt ist. Und wir merken es meist, wenn das C-Level kritisch nachfragt, ob all diese Awareness-Aktivitäten vorankommen und welchen Nutzen sie bringen.
Mambo Nr. 5 – Die fünfte Barriere ist anders: Schwache Beziehungen können jahrelang unsichtbar bleiben. Und genau das macht sie so gefährlich.
Warum schwache Beziehungen die unsichtbare Barriere sind
SANS stellt hier selbst eine wichtige Verbindung her. Die Belegschaft abzusichern bedeutet nicht nur, Trainings zu produzieren. Es bedeutet, Vertrauen und Partnerschaften mit anderen Abteilungen aufzubauen, menschliche Risiken gemeinsam mit dem Security-Team zu verstehen, Mitarbeitende einzubinden, Wirkung zu messen und sich mit der Führungsebene abzustimmen. Der Report macht ungewöhnlich klar, dass diese Aktivitäten Menschen und vor allem Zeit erfordern.
Das erklärt auch, warum Zeitmangel, Budget und Personal so eng miteinander verknüpft sind. Wenn eine Awareness-Fachkraft Aufgaben außerhalb des Awareness-Bereichs hat, mit Verwaltungsarbeit oder mit der Organisation und Vorbereitung von Awareness-Aktivitäten, bleibt sehr wenig Kapazität für die Arbeit, die tatsächlich Kultur schafft:
Mit Menschen sprechen, verstehen, wie Abteilungen arbeiten, Mitarbeitenden zuhören, mit dem SOC zusammenarbeiten und Vertrauen über organisatorische Grenzen hinweg aufbauen.
Technologie kann bei der Arbeitslast helfen. Gute Plattformen können ein kleines Awareness-Team drastisch produktiver machen. Aber gute Plattformen können einer Fachkraft nicht die gesamte Awareness- und Kampagnenarbeit abnehmen, und KI kann Kampagnen- und Content-Produktion, Personalisierung, Übersetzung, Kampagnenerstellung und -analyse automatisieren – aber nur bis zu einem gewissen Grad, ohne an Wirksamkeit und Wirkung zu verlieren.
Und Technologie kann ganz sicher keine Beziehung automatisieren.
Schwierigkeiten, den Programmwert nachzuweisen, sind ein Symptom, keine eigenständige Barriere
Ich glaube, wir unterschätzen, wie wichtig diese Unterscheidung wird. Die vierte Herausforderung im SANS-Ranking (Schwierigkeiten, den Wert nachzuweisen) ist bereits ein Symptom desselben Problems. Awareness-Teams haben traditionell Kennzahlen wie Trainingsabschlüsse, Phishing-Klickraten oder vielleicht Wissens- oder Risiko-Scores kommuniziert. Aber die meisten dieser Zahlen sind zunehmend von der eigentlichen Sicherheitsmission losgelöst.
Entscheidend ist, ob Menschen sich anders verhalten, wenn etwas passiert. Erkennen sie etwas Verdächtiges? Reagieren sie sicher? Verifizieren sie eine ungewöhnliche Anfrage? Und, zunehmend wichtiger: Melden sie es schnell genug, damit jemand anderes handeln kann?
Der Mitarbeitende als Sensor
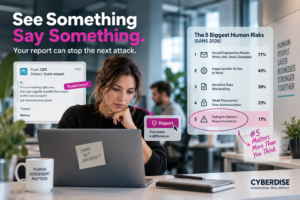
Das knüpft direkt an den vorherigen Artikel dieser Serie an (Die 5 größten menschlichen Risiken in der Cybersicherheit). Im SANS-Ranking der menschlichen Risiken ist das Versäumnis, Vorfälle zu erkennen oder zu melden, bereits das fünfthäufigst genannte Risiko. Mein Argument dort war, dass dieser fünfte Platz seine Bedeutung eigentlich unterschätzt. Ein moderner Security-Stack blockiert bereits riesige Mengen bösartiger Aktivitäten. Was einen Mitarbeitenden erreicht, könnte daher genau der Angriff sein, der die technischen Abwehrmaßnahmen überwunden hat.
In diesem Moment ist der Mitarbeitende nicht mehr nur eine Person, die geschult werden muss, denn genau in dieser Situation ist er ein potenzieller Sensor.
Warum ein Sensor jemanden braucht, der antwortet
Aber ein Sensor schafft nur dann Wert, wenn das Signal ankommt (nicht nur übertragen, sondern auch „gehört“ wird). Und genau hier werden Beziehungen plötzlich zu einem Cybersicherheitsthema. Stellen Sie sich vor, ein Mitarbeitender erhält einen ungewöhnlichen Anruf von jemandem, der vorgibt, der CFO zu sein. Die Stimme klingt richtig. Der Kontext ergibt Sinn. Der Anrufer kennt Details zu einem laufenden Projekt. Im Zeitalter der KI ist nichts davon mehr besonders schwer zu fälschen.
Wird dieser Mitarbeitende die Anfrage hinterfragen?
Wird sie den echten CFO oder jemanden im Finance-Team kontaktieren?
Wird er den Anruf im Anschluss melden?
Und vielleicht am wichtigsten: Wird das sofort geschehen?
Die Antwort hängt nicht nur davon ab, ob dieser Mitarbeitende einmal ein Vishing-, Phishing- oder Schulungsmodul absolviert hat. Sie hängt auch von etwas viel Menschlicherem ab: ob das Unternehmen ein Umfeld geschaffen hat, in dem Hinterfragen, Verifizieren und Melden normale, akzeptierte und belohnte Verhaltensweisen sind.
Warum strafende Phishing-Simulationen den Feedback-Kreislauf zerstören
Wenn man in den Wald ruft und nichts zurückkommt, hört man bald auf – und dasselbe gilt für Beziehungen und Meldungen von Nutzern: Die meisten Mitarbeitenden hören auf, den Phishing-Melde-Button zu nutzen, wenn sie kein Feedback bekommen. Und wenn Phishing-Simulationen traditionell darauf ausgelegt waren, sie zu „erwischen“, lernen sie, dass Security sie beobachtet, statt mit ihnen zusammenzuarbeiten. Ich kann sagen, dass ich Letzteres zum Glück in meinem beruflichen Umfeld nie erlebt habe, sozusagen. Als Softwarehersteller habe ich natürlich immer von diesem Ansatz abgeraten.
SANS kommt in seinen qualitativen Erkenntnissen zu einem sehr ähnlichen Schluss. Der Report beschreibt Menschen ausdrücklich als Vorteil und nicht als Schwachstelle und berichtet, dass die traditionelle Erzählung vom „schwächsten Glied“ zunehmend von den Praktikern selbst zurückgewiesen wird. Strafende und angstbasierte Simulationen können sogar das Gegenteil des beabsichtigten Ergebnisses bewirken: Menschen ziehen sich zurück, verlieren Vertrauen oder verbergen Fehler. Das wird im Zeitalter der KI noch wichtiger, da Angriffe schneller und überzeugender werden.
KI kann das Signal fälschen. Die Beziehung kann sie nicht fälschen.
KI kann hochgradig personalisierte Phishing-Nachrichten erzeugen. Sie kann Angreifern helfen, ihre Ziele zu recherchieren. Sie kann Stimmen klonen, synthetische Videos erstellen und zunehmend glaubwürdige Social-Engineering-Angriffe über E-Mail, SMS, Telefonanrufe und Kollaborationsplattformen orchestrieren.
Wir befinden uns daher in einer leicht paradoxen Situation:
Je künstlicher unsere digitale Umgebung wird, desto wertvoller könnten echte menschliche Beziehungen werden.
KI kann die Signale einer Beziehung imitieren. Sie kann schreiben wie mein Kollege, klingen wie mein Vorgesetzter und möglicherweise aussehen wie mein CFO. Aber es bleibt ein Unterschied zwischen dem Reproduzieren dieser Signale und dem tatsächlichen Teil-Sein der menschlichen Beziehungen innerhalb eines Unternehmens.
Zu wissen, wie sich jemand normalerweise verhält, spielt eine Rolle. Sich wohlzufühlen, einen Kollegen anzurufen, um eine Anfrage zu verifizieren, spielt eine Rolle. Dem Security-Team genug zu vertrauen, um zuzugeben: „Ich glaube, ich habe auf etwas geklickt“, spielt eine Rolle. Ein SOC zu haben, das Mitarbeitermeldungen wertschätzt, statt sie als Rauschen zu behandeln, spielt natürlich ebenfalls eine Rolle. Diese Beziehungen schaffen sofortigen Kontext, und Kontext wird zunehmend wertvoller, je weniger sich künstliche Inhalte vom authentischen unterscheiden lassen.
Sicherheitskultur lebt zwischen Menschen, nicht in einem LMS
Das ist auch der Grund, warum ich mich schwertue mit der Art, wie wir manchmal über „Sicherheitskultur“ sprechen, als wäre sie etwas, das man einfach durch genug Kommunikation, Trainingskampagnen und Poster erzeugen könnte. Kultur lebt nicht in einem Learning-Management-System. Kultur wird vorgelebt; ohne Beziehungen kann sie nicht vorgelebt werden. Kurz: Kultur entsteht zwischen Menschen.
SANS deutet genau das stark an, wenn der Report Awareness-Fachkräften rät, zunächst ihr Unternehmen, dessen Abläufe, Motivationen und Schmerzpunkte zu verstehen, bevor sie Kampagnen starten. Der Report empfiehlt sogar, die ersten Monate mit Zuhören zu verbringen, statt sofort weiteren Content zu produzieren. Und natürlich wird die Phishing-Übung danach deutlich pikanter 😉
Ja, das ist kein weicher Rat. Es ist wahrscheinlich einer der schwierigeren Teile des Jobs.
Die fünf Barrieren für eine Security-Awareness-Kultur hängen zusammen
Und das bringt uns zurück zu diesen fünf Herausforderungen.
Zeitmangel,
unzureichendes Budget,
schwache KPIs
und zu wenig Personal
erschweren es, in Beziehungen zu investieren.
Schwache Beziehungen erschweren es dann, den Wert des Programms nachzuweisen (Barriere Nr. 4), die Unterstützung der Führungsebene zu gewinnen und letztlich die Sicherheitskultur zu schaffen, die angeblich alle wollen. Deshalb würde ich „schwache Beziehungen = 18 %“ nicht einfach als einen weiteren Balken im SANS-Diagramm behandeln. Ich würde es als eine der zugrunde liegenden Ursachen betrachten.
Wie Behavioral Defense Engineering die Beziehungslücke schließt
Bei CYBERDISE ist das auch zentral für unser Verständnis von Behavioral Defense Engineering. Mitarbeitende und professionelle Verteidiger sollten nicht in getrennten Welten existieren. Mitarbeitende erkennen, reagieren und melden. Security-Teams analysieren, reagieren und verteidigen. Die Meldung des Mitarbeitenden wird zu einem Sicherheitssignal, und das Feedback der Sicherheitsorganisation stärkt künftiges Verhalten. Die Technologie verbindet die Prozesse und automatisiert (wirklich) die quantitative Arbeit.
Die Beziehung verbindet die Menschen.
Und vielleicht ist das der wichtigste Punkt von allen: Während sich unsere Umgebungen mit immer mehr Maschinen, Agenten und nicht-menschlichen Identitäten füllen, sollten wir nicht zulassen, dass Cybersicherheit eine der Eigenschaften schwächt, die menschliche Verteidigung nach wie vor einzigartig stark macht.
Unsere Fähigkeit, zu vertrauen, zu hinterfragen, zu kommunizieren und gemeinsam zu handeln.
Ohne das gibt es keine Sicherheitskultur. So long, Palo
Wir machen den Menschen zum Teil der Lösung, nicht zum Teil des Problems.
Häufig gestellte Fragen zur Security-Awareness-Kultur
Was sind die größten Barrieren für eine starke Security-Awareness-Kultur?
Laut dem 2026 SANS Security Awareness & Culture Report sind die fünf am häufigsten genannten Barrieren: Zeitmangel (30 %), Budget (26 %), Personalmangel (25 %), Schwierigkeiten, den Programmwert zu messen oder zu kommunizieren (19 %), und schwache Beziehungen (18 %).
Warum sind „schwache Beziehungen“ die gefährlichste Barriere, obwohl sie den letzten Platz belegen?
Weil schwache Beziehungen zwischen Security-Teams und dem Rest des Unternehmens – anders als Zeit, Budget oder Personalstärke – jahrelang unsichtbar bleiben können. Es gibt kein Dashboard, das sie anzeigt, während sie still die anderen vier Barrieren untergraben.
Was unterscheidet eine Security-Awareness-Kultur von Security-Awareness-Training?
Training baut Wissen auf und vermittelt Inhalte. Kultur entsteht durch Beziehungen: wie wohl sich ein Mitarbeitender fühlt, einen Fehler zu melden, eine ungewöhnliche Anfrage zu verifizieren, oder darauf zu vertrauen, dass das Security-Team seine Meldung als Signal behandelt, nicht als Rauschen.
Warum hängen Schwierigkeiten beim Nachweis des Programmwerts mit schwachen Beziehungen zusammen?
Kennzahlen wie Trainingsabschlüsse oder Klickraten sind von der eigentlichen Sicherheitsmission losgelöst. Um echten Wert nachzuweisen, braucht es Einblick in Verhaltensänderungen – und diese hängen wiederum vom Vertrauen und den abteilungsübergreifenden Beziehungen ab, die ein Security-Team aufgebaut hat.
Wie adressiert Behavioral Defense Engineering die Beziehungslücke?
Behavioral Defense Engineering behandelt die Meldung eines Mitarbeitenden als Sicherheitssignal und spielt das Feedback des Security-Teams an die Mitarbeitenden zurück, sodass Melden, Reagieren und Analysieren einen einzigen verbundenen Kreislauf bilden statt zweier getrennter Welten.
Sources
SANS Institute, SANS 2026 Security Awareness & Culture Report, 11th edition, 2026. Based on responses from more than 1,700 security awareness practitioners worldwide.
Further reading: The 5 Biggest Human Risks in Cybersecurity — and Why #5 Is Ignored 8 Hard Truths About Security Awareness Team Size (SANS 2026)