Die 5 grössten Human Risks in der Cybersecurity - und warum Nr. 5 ignoriert wird
Veröffentlichungsdatum:
- 14. September 2026
Wenn Sie Security-Verantwortliche nach den grössten Human Risks in der Cybersecurity fragen, beginnen sie meist mit Phishing. Damit liegen sie nicht falsch.
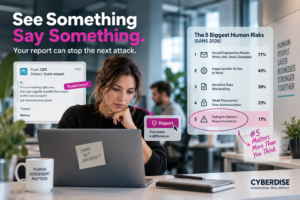
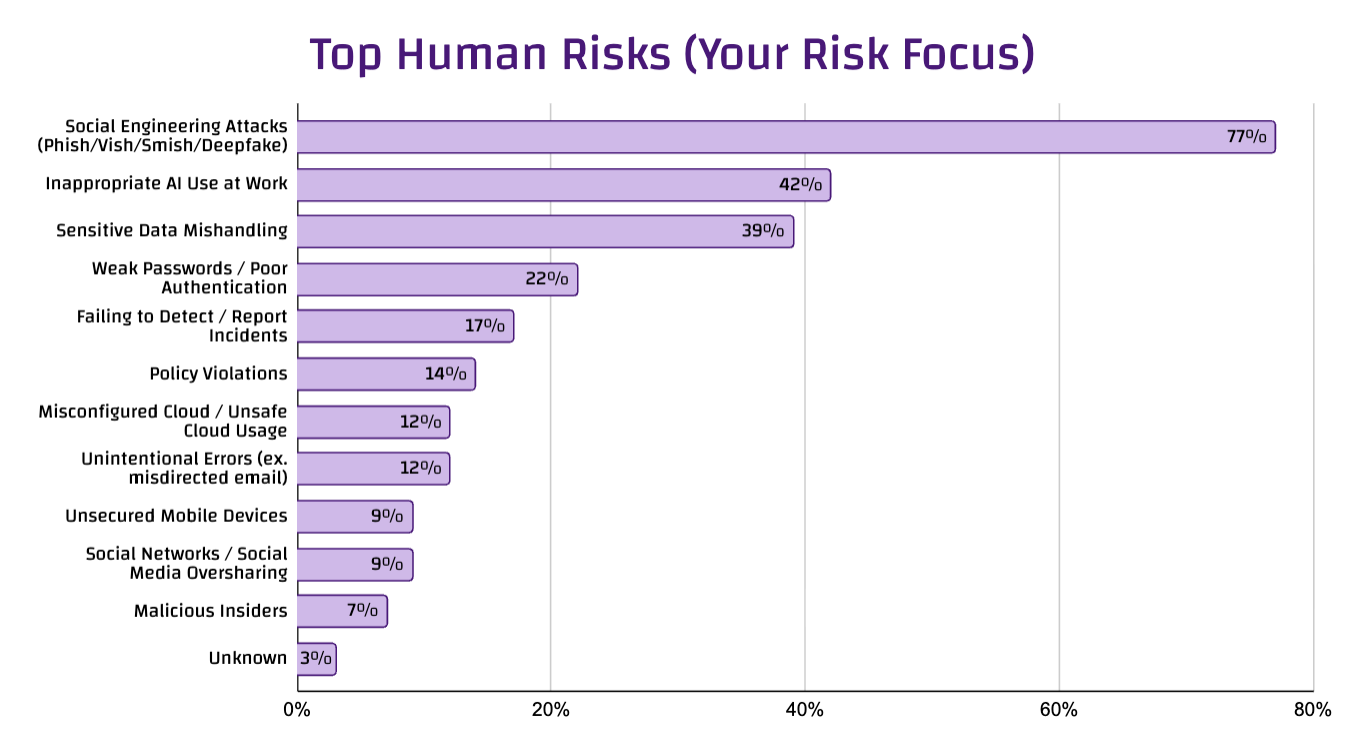
Im SANS Security Awareness & Culture Report 2026 haben über 1’700 Fachleute weltweit genannt, auf welche Risiken sie sich dieses Jahr konzentrieren — Social Engineering steht mit 77 % an der Spitze. Die Liste umfasst allerdings zwölf Risiken, und SANS beschreibt nur die ersten vier.
Das fünfte — Vorfälle nicht erkennen oder nicht melden, mit 17 % — erhält keinen eigenen Abschnitt. Genau darüber möchte ich sprechen.
Auf den ersten Blick wirkt Nummer fünf nicht dramatisch. Es ist „nur“ Platz fünf, und SANS widmet ihm nicht einmal einen Absatz. Genau deshalb ist es so wichtig. Viele Organisationen behandeln Nr. 5 noch immer als sekundäres Awareness-Thema, obwohl es im KI-Zeitalter zu einer der strategisch wichtigsten menschlichen Verteidigungsfähigkeiten geworden ist.
SANS writes up four human risks. The fifth gets no section at all.
1. Social Engineering ist nach wie vor der König der Human Risks
Phishing bleibt dominant, ganz klar. Heute geht es aber nicht mehr nur um klassisches Phishing. SANS fasst Phishing, Vishing, Smishing und Deepfake-gestütztes Social Engineering in einer Kategorie zusammen. Das ist relevant, weil die Angriffsfläche längst nicht mehr nur E-Mail ist.
Wir sehen deutlich, dass Vishing- und Smishing-Angriffesowohl zahlreicher als auch raffinierter werden. KI macht es Angreifern leichter, Opfer zu recherchieren, Nachrichten zuzuschneiden, Tonalität zu imitieren und sogar überzeugende Voice-Cloning-Szenarien zu erstellen. Ein CISO eines global tätigen Dienstleisters sagte mir heute: „Skills und Skalierung haben sich verändert — der durchschnittliche Script Kiddie hat heute das Werkzeug staatlicher Akteure in der Hand.“ Richtig. Und ja, Social Engineering verdient seinen ersten Platz.
Es sagt aber auch etwas Grösseres aus: Angreifer zielen weiterhin auf Menschen, weil der Weg über den Menschen einer der zuverlässigsten Wege in ein Unternehmen ist — und, wie wir bei Nr. 5 sehen werden, zugleich einer der schnellsten Wege, einen Angriff zu entdecken.
2. Unsachgemässe KI-Nutzung am Arbeitsplatz ist aus gutem Grund nach oben geschnellt
Das ist der offensichtlichste Aufsteiger der Liste — in zwei Jahren von Platz vier auf Platz zwei. Mitarbeitende nutzen KI bereits bei der Arbeit. Sie tun es mit oder ohne klare Regeln, freigegebene Werkzeuge oder brauchbare Anleitung. Daraus entstehen neue Risiken: vertrauliche Daten in öffentlichen Tools, blindes Vertrauen in KI-generierte Ergebnisse, oder KI in Abläufen, in denen sie stillschweigend die Sicherheitsbeurteilung umgeht.
Dieses Risiko ist real und es wächst schnell. Entscheidend ist jedoch: „KI-Risiko“ ist nicht nur eine Frage der Richtlinien. Es ist eine Frage des Verhaltens.
Menschen missbrauchen KI nicht, weil sie böswillig sind. Sie tun es, weil es nützlich, schnell und einfach ist — und vom Produktivitätsdruck oft belohnt wird. Genau deshalb werden jährliche Awareness-Inhalte nie ausreichen.
3. Der Umgang mit sensiblen Daten ist komplexer, als die meisten denken
Ha! Ein schönes Beispiel dafür, wie einfach die Theorie und wie unordentlich die Realität ist. Es klingt so simpel: „Teilen Sie keine sensiblen Daten.“ Bis man den Arbeitsalltag betrachtet. Mitarbeitende hantieren mit Kundendaten, internen Dokumenten, Screenshots, Verträgen, Quellcode, Chat-Nachrichten, Exporten, Notizen, Tabellen und KI-Prompts. Plötzlich ist „sicherer Umgang mit Daten“ nicht ein Verhalten, sondern ein Dschungel aus Kontexten.
Ist das nicht genau das Problem?
Viele Organisationen kommunizieren den Umgang mit Daten noch immer, als wäre er eine einfache Compliance-Erinnerung, leicht zu erfüllen. In Wirklichkeit brauchen Menschen praktische Orientierung in realen Situationen: Was darf ich wohin kopieren, was darf ich hochladen, was zusammenfassen lassen, was muss intern bleiben, was muss zuerst anonymisiert werden?
Das Risiko entsteht nicht allein aus Nachlässigkeit oder Unwissen. Es liegt in Unklarheiten in den operativen Prozessen oder in der Nutzungspraxis von IT- und KI-Systemen.
4. Schwache Passwörter stehen weiterhin auf der Liste — aber weniger zentral als früher
Schwache Passwörter und mangelhafte Authentifizierung sind nach wie vor ein Human Risk. Bezeichnend ist aber, dass sie inzwischen hinter KI-Missbrauch und dem Umgang mit Daten liegen.
Warum? Weil viele technische Kontrollen besser geworden sind. Passwortmanager, MFA, Passkeys und bessere Identity-Werkzeuge haben einen Teil der Last abgenommen. Das Thema bleibt wichtig, ist aber nicht mehr das einzige Human-Risk-Gespräch, das sich lohnt.
Das ist eine gute Nachricht. Sie bedeutet, dass sich das Feld endlich über die altmodische, enge Sicht auf Awareness als „Passwörter, Phishing und jährliches CBT“ hinausbewegt.
5. Vorfälle nicht zu erkennen oder nicht zu melden ist das Risiko, das fast alle unterschätzen
Das ist mein Favorit, und ich würde ihn mit einem dicken roten Kreis markieren. Moderne Cybersecurity-Systeme filtern bereits enorme Mengen an bösartigem Verkehr. Die meisten Angriffe erreichen die Mitarbeitenden gar nicht. Die Nachrichten, Anrufe oder Interaktionen, die durchkommen, sind oft die überzeugenderen, besser gemachten und potenziell gefährlicheren.
Anders gesagt: Was die Mitarbeitenden erreicht, ist womöglich genau das, was der technische Stack nicht vollständig gestoppt hat.
Und im KI-Zeitalter macht das Geschwindigkeit zum entscheidenden Faktor. Eine verdächtige E-Mail, die rasch gemeldet wird, ist nicht nur eine Mitarbeiterin oder ein Mitarbeiter, die das Richtige tun. Sie ist ein Verteidigungssignal. Eine gemeldete Smishing-Nachricht kann helfen, eine breitere Kampagne zu erkennen. Ein gemeldeter Vishing-Anruf kann ein gezieltes Angriffsmuster offenlegen. Eine verdächtige Deepfake-Anfrage kann eine neue Angreifertechnik sichtbar machen, bevor der Schaden sich ausbreitet.
Deshalb erhält Risiko Nummer fünf aus meiner Sicht bei Weitem nicht genug strategische Aufmerksamkeit. Viele Programme konzentrieren sich noch immer darauf, ob jemand geklickt hat, ob ein Training abgeschlossen wurde oder ob ein Quiz bestanden wird. Wenn die Belegschaft aber nicht schnell erkennt, eskaliert und meldet, bleibt eine der wichtigsten Verteidigungsfähigkeiten ungenutzt. Wie gemeldet wird — und was danach bei den Mitarbeitenden ankommt — ist am Ende genauso wichtig wie die Frage, ob überhaupt gemeldet wird.
Warum Nr. 5 gerade im KI-Zeitalter zählt
Es gibt zwei Aspekte. Erstens hilft KI Angreifern, bessere Köder zu bauen: glaubwürdigere Sprache, mehr Personalisierung, überzeugenderen Kontext, schnellere Iteration und zunehmend Angriffe über mehrere Kanäle — E-Mail, SMS, Telefon und Collaboration-Tools. Zweitens erhöht KI das Tempo der Angriffe — und wenn die Angriffsgeschwindigkeit steigt, wird auch die Reaktionsgeschwindigkeit der Menschen wichtiger.
Es geht nicht mehr nur darum: Hat die Person erkannt, dass das Phishing war? Es geht darum: Hat sie schnell genug gemerkt, dass etwas ungewöhnlich ist? Hat sie sicher reagiert? Hat sie rechtzeitig gemeldet, damit die Organisation handeln konnte?
Das führt weg von Awareness als Inhaltsvermittlung, hin zu Awareness als operative Verteidigung — und zu einem völlig anderen Reifegradmodell.
Hier sieht Behavioral Defense Engineering die Lücke
Behavioral Defense Engineering (BDE) folgt einer einfachen Idee: Die eigentliche Herausforderung ist nicht, was Menschen wissen. Die eigentliche Herausforderung ist, wie Menschen sich verhalten, wenn tatsächlich etwas passiert.
Deshalb sind für uns die relevanten menschlichen Dimensionen: melden und Feedback geben, analysieren und einbinden, simulieren und üben, ausbilden und lehren — in dieser Reihenfolge.
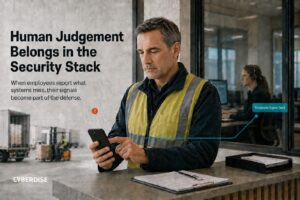
Das Melden kommt zuerst. Nicht weil Ausbildung unwichtig wäre, sondern weil das Verhalten der Mitarbeitenden bei echten Angriffen unmittelbaren Verteidigungswert hat. Wenn Mitarbeitende erkennen, reagieren und schnell melden, werden sie Teil des Erkennungs- und Sicherheitsgefüges der Organisation. Ihre Meldungen werden zu Signalen für das SOC, und ihre Einschätzung wird operativ relevant.
Das ist eine andere Denkweise als klassische Awareness.
Meine Lehre aus der Realität hinter den grössten Human Risks
Die SANS-Risikoliste ist nützlich. Die Liste allein erzählt aber nicht die ganze Geschichte. Ja, Social Engineering ist Nummer eins. Ja, KI-Missbrauch steigt schnell. Und ja, der Umgang mit Daten bleibt schwierig. Die Erkenntnis darüber, welches Risiko vergessen geht, lautet:
Wenn Ihre Belegschaft nicht erkennt und meldet, was durchkommt, dann ist der Rest Ihrer Sicherheitsinvestition langsamer, blinder und schwächer, als er sein müsste.
Deshalb verdient Nr. 5 weit mehr Aufmerksamkeit, als sein Rang vermuten lässt. In einer KI-getriebenen Bedrohungslage wird es zum Kern der Cyberabwehr.
So long — und bereiten Sie sich auf den Cybersecurity Awareness Month vor. Palo
Wir machen den Menschen zum Teil der Lösung, nicht zum Teil des Problems.
Häufige Fragen zu den grössten Human Risks in der Cybersecurity
Was sind 2026 die grössten Human Risks in der Cybersecurity?
Laut dem SANS Security Awareness & Culture Report 2026 nannten die Befragten Social Engineering (77 %), unsachgemässe KI-Nutzung am Arbeitsplatz (42 %), den falschen Umgang mit sensiblen Daten (39 %), schwache Passwörter und mangelhafte Authentifizierung (22 %) sowie das Nichterkennen und Nichtmelden von Vorfällen (17 %) als ihre wichtigsten Risikoschwerpunkte. Die Erhebung umfasst insgesamt zwölf Risikokategorien und stützt sich auf über 1’700 Antworten weltweit.
Warum ist das Nichtmelden von Vorfällen ein unterschätztes Human Risk?
Weil gemessen wird, wie viele Fachleute sich darauf konzentrieren, und nicht, wie viel Schaden entsteht. Mit 17 % steht es auf Platz fünf, und SANS widmet ihm keinen eigenen Abschnitt. Dabei sind die Angriffe, die Mitarbeitende erreichen, genau jene, die der technische Stack nicht gestoppt hat — Erkennen und Melden durch Mitarbeitende ist damit das letzte verfügbare Signal, bevor aus einem Vorfall ein Sicherheitsverstoss wird.
Ist unsachgemässe KI-Nutzung am Arbeitsplatz wirklich ein grösseres Risiko als schwache Passwörter?
Gemessen daran, worauf Security-Awareness-Teams 2026 ihre Aufmerksamkeit richten: ja, 42 % gegenüber 22 %. KI ist in zwei Jahren von Platz vier auf Platz zwei gerückt. Passwörter sind dadurch nicht sicher geworden — Passwortmanager, MFA und Passkeys haben lediglich einen Teil des Problems aufgefangen, was Aufmerksamkeit für Risiken freisetzt, für die es noch keine technische Kontrolle gibt.
Was ist der Unterschied zwischen Security Awareness und Behavioral Defense Engineering?
Awareness verändert, was Mitarbeitende wissen. Behavioral Defense Engineering (BDE) verändert, wie sie handeln, wenn ein Angriff tatsächlich eintrifft, und behandelt dieses Handeln als Verteidigungssignal. Awareness ist ein Bestandteil von BDE und nicht etwas, das BDE ersetzt: Die vier BDE-Dimensionen sind melden und Feedback geben, analysieren und einbinden, simulieren und üben sowie ausbilden und lehren.
Wie misst man, ob Mitarbeitende verdächtige Nachrichten tatsächlich melden?
Nicht über abgeschlossene Trainings oder Quiz-Ergebnisse — die messen die Einstellung. Messen Sie die Melderate bei realistischen Simulationen und bei echten Bedrohungen, die mediane Zeit von der Zustellung bis zur ersten Meldung und den Anteil der Meldungen, auf die das Security-Team reagieren kann. Diese drei Zahlen zeigen, ob Ihre Belegschaft als Erkennungsschicht funktioniert.
Quellen
SANS Institute, SANS 2026 Security Awareness & Culture Report, 11. Ausgabe, 2026. Basierend auf Antworten von über 1’700 Security-Awareness-Fachleuten weltweit. Risikoanteile aus „Top Human Risks (Your Risk Focus)“, Seite 10.
Weiterführend: 8 Hard Truths About Security Awareness Team Size (SANS 2026)