Près de la moitié des cyberattaques réussies commencent par la négligence d’un employé. Pourquoi en est-il ainsi, et que peut-on faire pour y remédier ?
Si vous cherchez la réponse en ligne, vous verrez souvent qu’elle tient à « Falling for Phishing and Social Engineering Scams », à une « Poor Password Management and Credential Hygiene » ou encore à une « Negligent Data Handling and Unsecured Devices ». Bien entendu, ces facteurs sont importants. Toutefois, cette explication devient bien plus pertinente si l’on prend du recul : en réalité, presque toutes ces causes sont liées au facteur humain.
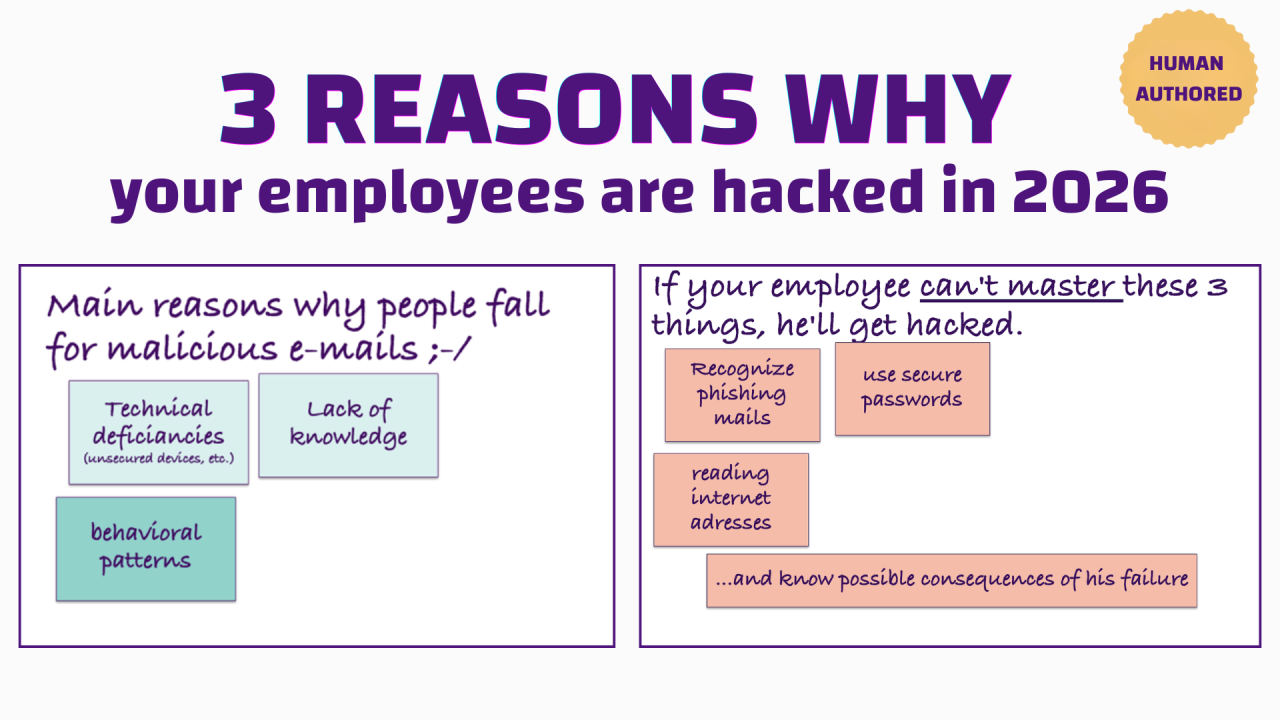
C’est la réalité actuelle : il est établi qu’au moins 47 % [1] des cyberattaques réussies trouvent leur origine dans une erreur humaine, le plus souvent via un email de phishing. Pourquoi cela se produit-il ? Pourquoi les employés tombent-ils dans le piège ? Notre expérience montre qu’il existe trois principales raisons pour lesquelles les collaborateurs se laissent piéger par des emails malveillants